Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Immersive Experience
Top-Angebote
Produkte zum Begriff Immersive Experience:
-
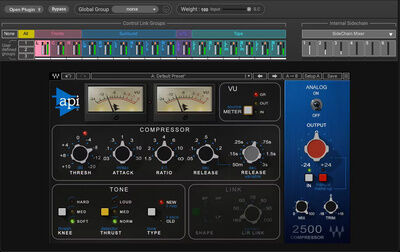
Waves Immersive WrapperWaves Immersive Wrapper (ESD); Immersive-Audio-Tool; Plugin-Container zum Einsatz von Mono-VST3-Plugins in immersiven Formaten; unterstützt Kanalformate von Mono bis 9.1.6 inkl. LCR, Quad, 5.1, 7.1, 7.1.4, 9.1.4; ermöglicht Multi-Mono-Betrieb mit flexibler Parameter-Linking-Funktion; globale Gruppen für kanalübergreifendes Linking und Steuerung; internes Sidechain-System mit bis zu 6 unabhängigen Mixes für dynamikbasierte Busbearbeitung; erlaubt Master-Bus-Processing in Atmos- und objektbasierten Mixes; im Live-Betrieb kompatibel mit SuperRack SoundGrid, SuperRack Performer und SuperRack LiveBox (nur Waves-Plugins); im Studio zusätzlich nutzbar mit VST3-Plugins anderer Hersteller499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
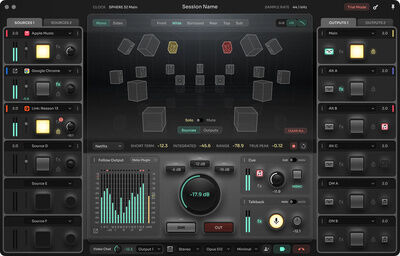
Ginger Audio Sphere ImmersiveGinger Audio Sphere Immersive (ESD); Monitor-Controller-Plugin; virtueller Monitor-Controller und Lautsprecher-Management-System für macOS; übersichtliche GUI mit visueller Lautsprecheranordnung; Mute- und Solo-Funktionen für einzelne Lautsprecher; bis zu 9.1.6 Konfigurationen; 12 Eingänge und 12 Ausgänge; dedizierter Talkback-Eingang; dedizierter Cue-Ausgang; flexibles Bassmanagement mit Unterstützung für bis zu 4 Subwoofer; integrierter Dolby Direct Downmix; integriertes Apple Spatial; Unterstützung von AU-Plug-ins für EQ, Raumsimulation und Referenzierung; integrierte Lautsprecherkalibrierung und Raumentzerrung mit EQ-, Pegel-, Delay- und Bassmanagement; Unterstützung für Avid Eucon, Elgato Stream Deck, Sphere Connect App und MIDI-Controller;489,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
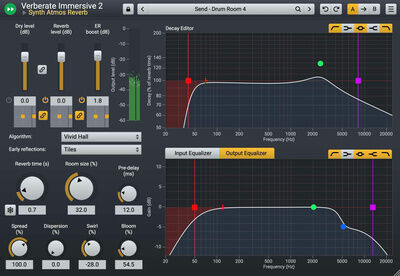
Acon Digital Verberate 2 ImmersiveAcon Digital Verberate Immersive 2 (ESD); Reverb-Plug-in; algorithmischer Hall für Dolby Atmos, Spatial Audio und Mehrkanal-Formate bis 9.1.6; time-variant Design mit realistischen, resonanzfreien Reverb-Tails; separate Steuerung für Early Reflections und Reverb Tail mit vollständigem 3D-Panning; Algorithmen: Vivid Hall für transparente, natürliche Räume, Legacy Hall für dichtere klassische Klangästhetik; Frequenzdispersion für Platten-ähnliche Effekte, Swirl-Modulation für Vintage-Tails; parametrischer Decay-Editor zur frequenzabhängigen Steuerung der Hallzeit; integrierter 5-Band-EQ auf Input und Output; unterstützt Sample-Raten bis 192 kHz; CPU-effizient, keine Ladezeiten beim Preset-Wechsel; EUCON-Unterstützung für Avid-Surfaces (S6, S4, S3, Dock)189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Immersive Experience:
-
Eventide Blackhole ImmersiveEventide Blackhole Immersive (ESD); mehrkanaliges Halleffekt-Plugin; Halleffekt für Dolby Atmos- und Surround-Umgebungen mit außergewöhnlichen klanglichen Möglichkeiten; leistungsfähige und flexible Nachhall-Algorithmen ermöglichen die Erzeugung von Räumen mit subtiler Atmosphäre bis hin zu übernatürlichem Klang oder endlosen Drones; besonders für sphärische Gitarren und Pads sowie extreme Raumeffekte geeignet; Morph-Regler zum nahtlosen Überblenden zwischen zwei Effektkonfigurationen; einzigartiger Gravity-Parameter mit Richtungsumkehr im zeitlichen Ablauf der Hallfahne; Freeze-Funktion für Endlos-Reverb; Kill Wet- und Kill Dry-Buttons für drastische Effekte; syncronisierbarer Predelay und Loop-Delay mit Zeiten bis 2000 ms; modulierbare Hallfahne; Unterstützung der Formate Mono, Stereo, LCR, Quadraphonie, 5.0 – 5.1.4, 7.0 – 7.1.6 sowie 9.0.4 – 9.1.6; einfach gehaltene und für Mehrkanalbearbeitung optimierte Benutzeroberfläche mit den gleichen Steuerelementen unabhängig von der Kanalkonfiguration; neutrale Signalverarbeitung sorgt für gleichbleibenden Klang in allen Kanalkonfigurationen und Erhaltung der Integrität der eingehenden Rauminformation; skalierbare Bedienoberfläche, Undo/Redo-Funktion und A/B-Vergleich; 150 Presets für den schnellen Einstieg199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waves Immersive WrapperWaves Immersive Wrapper (ESD); Immersive-Audio-Tool; Plugin-Container zum Einsatz von Mono-VST3-Plugins in immersiven Formaten; unterstützt Kanalformate von Mono bis 9.1.6 inkl. LCR, Quad, 5.1, 7.1, 7.1.4, 9.1.4; ermöglicht Multi-Mono-Betrieb mit flexibler Parameter-Linking-Funktion; globale Gruppen für kanalübergreifendes Linking und Steuerung; internes Sidechain-System mit bis zu 6 unabhängigen Mixes für dynamikbasierte Busbearbeitung; erlaubt Master-Bus-Processing in Atmos- und objektbasierten Mixes; im Live-Betrieb kompatibel mit SuperRack SoundGrid, SuperRack Performer und SuperRack LiveBox (nur Waves-Plugins); im Studio zusätzlich nutzbar mit VST3-Plugins anderer Hersteller499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ginger Audio Sphere ImmersiveGinger Audio Sphere Immersive (ESD); Monitor-Controller-Plugin; virtueller Monitor-Controller und Lautsprecher-Management-System für macOS; übersichtliche GUI mit visueller Lautsprecheranordnung; Mute- und Solo-Funktionen für einzelne Lautsprecher; bis zu 9.1.6 Konfigurationen; 12 Eingänge und 12 Ausgänge; dedizierter Talkback-Eingang; dedizierter Cue-Ausgang; flexibles Bassmanagement mit Unterstützung für bis zu 4 Subwoofer; integrierter Dolby Direct Downmix; integriertes Apple Spatial; Unterstützung von AU-Plug-ins für EQ, Raumsimulation und Referenzierung; integrierte Lautsprecherkalibrierung und Raumentzerrung mit EQ-, Pegel-, Delay- und Bassmanagement; Unterstützung für Avid Eucon, Elgato Stream Deck, Sphere Connect App und MIDI-Controller;489,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Immersive Experience
-
Acon Digital Verberate 2 ImmersiveAcon Digital Verberate Immersive 2 (ESD); Reverb-Plug-in; algorithmischer Hall für Dolby Atmos, Spatial Audio und Mehrkanal-Formate bis 9.1.6; time-variant Design mit realistischen, resonanzfreien Reverb-Tails; separate Steuerung für Early Reflections und Reverb Tail mit vollständigem 3D-Panning; Algorithmen: Vivid Hall für transparente, natürliche Räume, Legacy Hall für dichtere klassische Klangästhetik; Frequenzdispersion für Platten-ähnliche Effekte, Swirl-Modulation für Vintage-Tails; parametrischer Decay-Editor zur frequenzabhängigen Steuerung der Hallzeit; integrierter 5-Band-EQ auf Input und Output; unterstützt Sample-Raten bis 192 kHz; CPU-effizient, keine Ladezeiten beim Preset-Wechsel; EUCON-Unterstützung für Avid-Surfaces (S6, S4, S3, Dock)189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Philipper, Ulv: Dog ExperienceDog Experience , Mit 'Dog Management' stand er monatelang auf Platz 1 der Wirtschaftsbestsellerliste. Jetzt legt Ulv Philipper nach. Und gleich vorneweg: Dies ist auch wieder kein Ratgeber, wie ihn jeder Hundefreund erwarten würde, mit zahlreichen Tipps, seinen Hund fachgerecht zu gängeln. Im Gegenteil, so der Autor: Wir Säugetiere sind alle bedürfnisgleiche Wesen, wenn wir aufeinander losgelassen werden. Und weil das so ist, benötigen wir eine Grundhaltung, den anderen nicht verändern zu wollen. Denn jedes Säugetier hat ein Grundrecht auf seine eigene Macke, einen Freibrief zur eigenen Entfaltung. Im Mittelpunkt stehen statt Konformitätszwang und dogmatischer Umgangsformen die Entdeckung und Ausschöpfung der eigenen Selbstentfaltungspotenziale. Diese neu gewonnene Souveränität macht es möglich, aus der Bevormundung unseres Umfelds auszubrechen. Die ideale Voraussetzung für das perfekte Team besteht in der Unabhängigkeit jeder beteiligten Persönlichkeit. Ulv Philipper zeigt auf grandiose Weise, welche Wahrnehmungsfilter man konkret nutzen kann, um endlich auf Augenhöhe miteinander zu kommunizieren und bietet eine überraschend andere Bedienungsanleitung für soziale Lebewesen - ein Angebot der Selbstidentifikation als Grundlage für ein besseres Miteinander. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230328, Produktform: Leinen, Autoren: Philipper, Ulv, Seitenzahl/Blattzahl: 183, Keyword: Coaching; Führung; Human Resources; Hunde; Hundeflüsterer; Hundetraining; Management; Persönlichkeitsentwicklung; Wirtschaft, Fachschema: Entrepreneurship~Business / Management~Management~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Gesellschaft und Kultur, allgemein~Management und Managementtechniken~Selbsthilfe und Persönlichkeitsentwicklung, Thema: Optimieren, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Unternehmensführung, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Murmann Publishers, Verlag: Murmann Publishers, Verlag: Murmann Publishers GmbH, Länge: 193, Breite: 131, Höhe: 20, Gewicht: 301, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783867747462, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 276635525,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schirmeier, Monika: Nachhaltige User ExperienceNachhaltige User Experience , Nachhaltigkeit gehört zu den zentralen Anliegen der heutigen Gesellschaft und Unternehmen stehen zunehmend vor der Herausforderung, nachhaltiges Handeln in alle Bereiche ihrer Geschäftstätigkeit zu integrieren. Gleichzeitig spielt sie eine wesentliche Rolle im UX-Prozess, da Gestaltungsentscheidungen direkt beeinflussen, wie ressourcenschonend, sozial verträglich und wirtschaftlich tragfähig digitale Produkte sind. Das Buch bietet einen Leitfaden, wie Nachhaltigkeit gezielt in die User Experience eingebunden werden kann, um langfristig positive Effekte für Umwelt, Gesellschaft und Unternehmen zu erzielen. Während das Management für die strategische Ausrichtung und Ressourcenallokation verantwortlich ist, liegt es an den Designer:innen und dem gesamten Umsetzungsteam, diese Vision in konkrete Produkte umzusetzen. Inhalte: Warum Nachhaltigkeit für Gesellschaft und Unternehmen unverzichtbar ist Zwischen Mensch, Umwelt und Wirtschaft - die drei Dimensionen nachhaltiger UX Nachhaltige UX in der Praxis - Grundsätze für eine verantwortungsvolle Gestaltung Digitale Teilhabe und Barrierefreiheit ist mehr als ein Nice-to-have Managementansätze für nachhaltige UX - Strategien und Methoden, die Wirkung zeigen Herausforderungen nachhaltiger UX und mögliche Lösungsansätze , Bremsbeläge > Bremsen & Bremsenteile , Erscheinungsjahr: 20250522, Titel der Reihe: Haufe Fachbuch##, Autoren: Schirmeier, Monika, Seitenzahl/Blattzahl: 250, Keyword: Automatisierung; CO2; Circular; Design; Emission; Energieverbrauch; KI; Management; Monika Schirmeier; Nachhaltig; Ressourcen; Sustainable; UX; Unternehmen; User Experience; Zero waste; gesellschaft; künstliche Intelligenz; nutzzerntriert, Fachschema: Betriebswirtschaft - Betriebswirtschaftslehre, Fachkategorie: Betriebswirtschaftslehre, allgemein~E-Commerce: geschäftliche Aspekte~Unternehmen und Umwelt, Grüne Unternehmensansätze~Direktmarketing / Telemarketing~Kundendienst, Warengruppe: TB/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 173, Höhe: 11, Gewicht: 370, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.